


 છેલ્લા 8 દિવસમાં સૌથી લોકપ્રિય
હેં...વારાણસીમાં ભાજપનો પરાજય 9:51 AM

ભારતનો 'ઇ-કેવાયસી બૂમ' ડેટા કૌભાંડોની નવી લહેરને વેગ આપી રહ્યો છે : ૭૮ વર્ષના નિવૃત્ત બેંકરે એક જ મહિનામાં ₹૨૩ કરોડ ગુમાવ્યા : સાયબર ફ્રોડનો ડામ ૨૦૬% વધ્યો
ડિજિટલ એરેસ્ટ કૌભાંડોમાં આધાર-લિંક્ડ સંવેદનશીલ ડેટાનો દુરુપયોગ કરી પ્રોફેશનલ્સને બ્લેકમેઇલ કરાય છે : ૨૦૨૪માં સાયબર ફ્રોડથી ₹૨૨,૮૪૫ કરોડનું નુકસાન, જે ૨૦૨૫માં GDPના ૦.૭% જેટલું (₹૧.૨ લાખ કરોડ) પહોંચવાની સંભાવના : ડેટા પ્રોટેક્શન કાયદાના સખત અમલની તાતી જરૂરિયાત
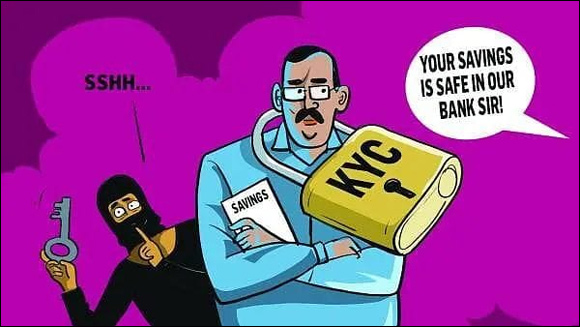
નવી દિલ્હી: ભારતમાં ડિજિટલ સેવાઓનો વ્યાપ વધવાની સાથે જ ઇ-કેવાયસી (e-KYC) પ્રક્રિયાનું વ્યાપક અપનાવવું એ ડેટા કૌભાંડોની નવી અને ખતરનાક લહેરને ઉત્તેજન આપી રહ્યું છે. દક્ષિણ દિલ્હીના ગુલમોહર પાર્કના એક ૭૮ વર્ષીય નિવૃત્ત બેંકરે માત્ર એક મહિનામાં સાયબર ગુનેગારોને તેમની જીવનભરની કમાણીના ₹૨૩ કરોડ ગુમાવ્યા, જ્યારે બેંગલુરુના એક નિવૃત્ત સંરક્ષણ કર્મચારીએ ₹૧.૮ કરોડ અને મહારાષ્ટ્રના એક ડૉક્ટરે ₹૭ કરોડ ડિજિટલ એરેસ્ટ કૌભાંડ માં ગુમાવ્યા.
આ ઘટનાઓ એક ચિંતાજનક વલણ દર્શાવે છે: કેન્દ્રના ગૃહ મંત્રાલય દ્વારા જુલાઈમાં સંસદમાં પૂરા પાડવામાં આવેલા ડેટા મુજબ, ભારતમાં સાયબર ફ્રોડના નુકસાનમાં ૨૦૨૩ થી ૨૦૨૪ વચ્ચે ૨૦૬% નો જંગી વધારો થયો છે—જે ₹૭,૪૬૫ કરોડથી વધીને ₹૨૨,૮૪૫ કરોડ થયો છે. ઇન્ડિયન સાયબર ક્રાઇમ કોઓર્ડિનેશન સેન્ટર (I૪C) મુજબ, ૨૦૨૫ માં આ નુકસાન વધીને ₹૧.૨ લાખ કરોડ સુધી પહોંચવાની સંભાવના છે, જે દેશના ગ્રોસ ડોમેસ્ટિક પ્રોડક્ટ (GDP) ના લગભગ ૦.૭% જેટલું છે.
કેવાયસી પ્રણાલીનો દુરુપયોગ અને આધારનું જોખમ
મોટાભાગના કિસ્સાઓમાં, ગુનેગારો પીડિતોની સંવેદનશીલ વ્યક્તિગત માહિતી (Sensitive Personal Information) નો ઉપયોગ કરીને તેમને ડરાવી-ધમકાવીને પૈસા ચૂકવવા દબાણ કરે છે. જેમ કે, ₹૨૩ કરોડ ગુમાવનાર નિવૃત્ત બેંકરને ખોટી રીતે જણાવવામાં આવ્યું હતું કે તેમના આધાર નંબર નો ઉપયોગ આતંકવાદી ભંડોળ સાથે જોડાયેલી પ્રવૃત્તિઓ માટે થયો છે.
ઇ-કેવાયસી પ્રક્રિયાનો ઉદ્દેશ્ય નાણાકીય સંસ્થાઓને ગ્રાહકોની ઓળખ ચકાસવામાં મદદ કરીને છેતરપિંડી અને મની લોન્ડરિંગ અટકાવવાનો છે. જોકે, વ્યંગાત્મક રીતે, સાયબર ગુનેગારો આ જ પ્રણાલીનો લાભ ઉઠાવી રહ્યા છે. છેતરપિંડી કરનારાઓ વ્યક્તિગત માહિતીની ચોરી કરીને અથવા નકલી ઓળખ બનાવીને ઇ-કેવાયસી પ્રક્રિયાને કપટપૂર્વક પૂર્ણ કરે છે. એકવાર વેરિફાઇ થયા પછી, તેઓ પીડિતના ખાતામાં અનધિકૃત પ્રવેશ મેળવે છે, અથવા તેમના નામ પર લોન લે છે, અને ક્રેડિટ કાર્ડ માટે અરજી કરે છે.
સાયબર ગુનેગારોને આ સંવેદનશીલ માહિતી ડેટા ભંગ (Data Breaches), ફિશિંગ એટેક, સિમ-સ્વેપ ફ્રોડ્સ અને બેંકો કે થર્ડ-પાર્ટી વિક્રેતાઓમાંથી થયેલા ડેટા લીક દ્વારા મળે છે. કેરળ પોલીસના એક સૂત્રે જણાવ્યું હતું કે બેંકોના ડેટાબેઝ હેક થવાના અને ગ્રાહક ડેટા ડાર્ક નેટ પર ઉપલબ્ધ થવાના ઘણા દાખલા બન્યા છે.
ફેબ્રુઆરી ૨૦૨૫ સુધીમાં, આધાર પ્રમાણીકરણ વ્યવહારો ૧૪,૫૫૫ કરોડ અને ઇ-કેવાયસી વ્યવહારો ૨,૩૧૧ કરોડ પર પહોંચી ગયા છે. ૧૪૦ કરોડથી વધુ ભારતીયોની સંવેદનશીલ માહિતી આધાર સાથે જોડાયેલી હોવાથી જોખમ ખૂબ મોટું છે.
ડેટા સુરક્ષા અને નિયમનની જરૂરિયાત
ફિનટેક સહિતના ક્ષેત્રોમાં ૭૦% થી વધુ નવા છૂટક ખાતાઓ હવે ડિજિટલ રીતે ખોલવામાં આવે છે, જેનાથી આઇડેન્ટિટી વેરિફિકેશન (ઓળખ ચકાસણી) વ્યવસાયમાં લગભગ ૨૦% વાર્ષિક વૃદ્ધિ થઈ છે. ઓથબ્રિજ (AuthBridge) ના સ્થાપક અજય ત્રેહાણે સમજાવ્યું કે તેમની કંપની ગ્રાહકોની સંમતિ મેળવ્યા પછી જ ડેટા એકત્રિત કરે છે અને વેરિફિકેશન પછી તમામ ડેટાને તુરંત જ કાઢી નાખે છે.
ડેલોઇટ ઇન્ડિયાના રોહિત મદને જણાવ્યું કે આઇડેન્ટિટી વેરિફિકેશન સ્ટાર્ટઅપ્સ AI, બાયોમેટ્રિક્સ અને રિયલ-ટાઇમ ડેટા વેલિડેશનનો ઉપયોગ કરીને ડિજિટલ વિશ્વાસને નવી દિશા આપી રહ્યા છે.
જોકે, અનધિકૃત ઉપયોગના કિસ્સાઓ બન્યા છે. EY ઇન્ડિયાના રાજીવ ચુઘે જણાવ્યું કે, ઇ-કેવાયસી કૌભાંડોને અટકાવવા માટે ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન એક્ટ, ૨૦૨૩ (DPDP Act) ને અસરકારક રીતે લાગુ કરવો તાત્કાલિક જરૂરી છે. આ કાયદા હેઠળ ડેટા ભંગ માટે ₹૨૫૦ કરોડ સુધીના દંડની જોગવાઈ છે, પરંતુ હજી સુધી કોઈ દંડ લાદવામાં આવ્યો નથી.
નિયમનકારોએ એ સુનિશ્ચિત કરવું જોઈએ કે ચોક્કસ હેતુ માટે એકત્રિત કરાયેલ ડેટાનો ઉપયોગ માત્ર તે હેતુ માટે જ થાય અને બિન-અનુપાલનકારી (non-compliant) ડેટા ઓળખ કંપનીઓ સાથે કામ કરવા બદલ મૂળ કંપનીઓને પણ જવાબદાર ઠેરવવામાં આવે. આ નિયમોના તાત્કાલિક અમલથી જ ડિજિટલ ઇકોસિસ્ટમમાં સુરક્ષા અને વિશ્વાસ જળવાઈ રહેશે. (ડેક્કન હેરાલ્ડ માંથી સાભાર)
(4:08 PM IST)

