તા. ૧૨ નવેમ્બર ર૦ર૬ વિક્રમ સંવત ર૦૮૩ કારતક સુદ – ૩ ગુરૂવાર


તમારા પરિવાર સાથે લગ્નમાં જરૂર આવો
ફોન હેક કરીને સાઇબર ઠગોએ લગ્નની કંકોતરીના નામે મોકલાવી ખતરનાક APK લિન્કઃ પચાસથી વધારે લોકોના ફોન હેક થઈ ગયા
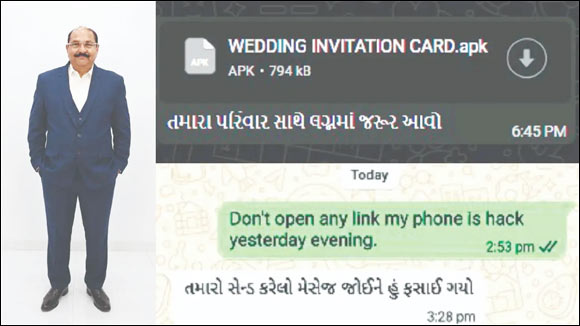
મુંબઈ,તા.૨૫: સાઇબર ગુનેગારોએ ડિજિટલ ફ્રોડની એક અત્યંત ચોંકાવનારી સ્ટાઇલ અજમાવીને શુક્રવારે BJPના સિનિયર કાર્યકર પીયૂષ દાસનો મોબાઇલ ફોન હેક કરી લીધો હતો. શુક્રવારે બપોરે સાઇબર ગઠિયાઓએ પીયૂષભાઈનો ફોન કન્ટ્રોલમાં લઈને તેમના વોટ્સઍપ પર સંપર્કમાં રહેલા હજારો લોકોને નિશાન બનાવ્યા હતા. ગઠિયાઓએ ‘તમારા પરિવાર સાથે લગ્નમાં જરૂર આવો' એવા લખાણ સાથે એક ઍન્ડ્રોઇડ પેકેજ કિટ (APK) લિન્ક તૈયાર કરીને મોકલી દીધી હતી. લગ્નનું ડિજિટલ નિમંત્રણ સમજીને ઘાટકોપર અને એની આસપાસના વિસ્તારના પચાસથી વધુ લોકોએ આ લિન્ક ખોલવાનો પ્રયત્ન કર્યો હતો જેને કારણે એ તમામ લોકોના મોબાઇલ ફોન વાઇરસનો ભોગ બનીને હેક થઈ ગયા હતા.
આ ભયાનક અનુભવ વિશે પીયૂષ દાસે ‘કહ્યું હતું કે ‘શુક્રવારે બપોરે ૪ વાગ્યે મારા ફોનનું તમામ આંતરિક સેટિગ્સ અચાનક આપમેળે બદલાવા માંડ્યું હતું. શરૂઆતમાં મેં મારા દીકરાની મદદ લીધી હતી, પરંતુ ટેક્રિકલ સમસ્યા ઉકેલાઈ નહોતી. ત્યાર બાદ નજીકના મોબાઇલના દુકાનદારે ચેક કરતાં ફોન હેક થયો હોવાની ખાતરી થઈ હતી એટલે તરત જ હું ઘાટકોપર પોલીસ-સ્ટેશન પહોંચ્યો હતો જ્યાં સાઇબર વિભાગના અધિકારીઓ કલાકોની જહેમત બાદ મારા ફોનને સામાન્ય સ્થિતિમાં લાવ્યા હતા. નાણાકીય નુકસાનથી બચવા મેં તરત જ મારાં તમામ બેન્ક-અકાઉન્ટ્સ બ્લોક કરાવી દીધાં હતાં. આ લિન્ક સંસદસભ્યો, વિધાનસભ્યો અને નગરસેવકો સહિત સમગ્ર ગ્થ્ભ્ પરિવાર અને મારા વેપારી મિત્રોને ગઈ હોવાથી મેં ફેસબુક અને ઇન્સ્ટાગ્રામ પર પોસ્ટ મૂકીને લોકોને આવી કોઈ લિન્ક ઓપન ન કરવા અને બેન્ક-અકાઉન્ટ સુરક્ષિત કરવાની અપીલ કરી હતી.'
આ ઘટનાની ટેક્રિકલ બાજુ પર પ્રકાશ પાડતાં ઘાટકોપર પોલીસ-સ્ટેશનના સાઇબર વિભાગના પોલીસ-ઇન્સ્પેક્ટર સંદીપ ભાભલેએ કહ્યું હતું કે ‘સાઇબર ગુનેગારો દ્વારા નિર્દોષ લોકોને ફસાવવા માટે આ એક સોફિસ્ટિકેટેડ પદ્ધતિનો ઉપયોગ કરવામાં આવ્યો છે. ગુનેગારો સોશ્યલ એન્જાિનિયરિગ ટૂલ્સનો ઉપયોગ કરીને કસ્ટમાઇઝ્ડ APK ફાઇલ તૈયાર કરે છે. આ ફાઇલ વાસ્તવમાં એક પ્રકારનો મેલિશિયસ સ્પાયવેર અથવા ટ્રોજન હોર્સ વાઇરસ હોય છે. જ્યારે કોઈ યુઝર લગ્નના ઇન્વિટેશન કાર્ડના ભ્રમમાં આવી જઈને આ પ્રકારની થર્ડ-પાર્ટી લિન્ક પર ક્લિક કરે છે ત્યારે ફોનની ઑપરેટિગ સિસ્ટમના બેકએન્ડમાં એ આપમેળે ઇન્સ્ટોલ થઈ જાય છે.
એક વાર APK ફાઇલ ઇન્સ્ટોલ થઈ જાય એટલે યુઝરના ડિવાઇસનો સંપૂર્ણ ઍડ્મિનિસ્ટ્રેટિવ ઍક્સેસ રિમોટ સર્વર પર બેઠેલા હેકર પાસે ચાલ્યો જાય છે. આનાથી હેકર્સ યુઝરના મોબાઇલ સ્ક્રીનનું લાઇવ મિરરિગ કરી શકે છે, કી-લોગર્સ દ્વારા બેન્કિંગ આઇડી અને પાસવર્ડ ચોરી શકે છે અને ઑટોમેટેડ સ્ક્રિપ્ટ રન કરીને ટૂ-ફેક્ટર ઑથેન્ટિકેશન એટલે કે વન-ટાઇમ પાસવર્ડ (OTP) પણ રીડાયરેક્ટ કરી લે છે. ફરિયાદ નોંધીને ડિજિટલ ફુટપ્રિન્ટ્સ અને IP ઍડ્રેસના આધારે તપાસ શરૂ કરવામાં આવી છે. અજાણી ખ્ભ્ધ્ ફાઇલ ડાઉનલોડ ન કરવા અને અજાણ્યા સોર્સ પરથી ઍપ્લિકેશન ઇન્સ્ટોલેશન બ્લોક રાખવા અમે નાગરિકોને અપીલ કરી છે.
(10:01 AM IST)


 છેલ્લા 8 દિવસમાં સૌથી લોકપ્રિય

